Guía fácil para principiantes: Cómo analizar riesgos paso a paso con ISO 31000
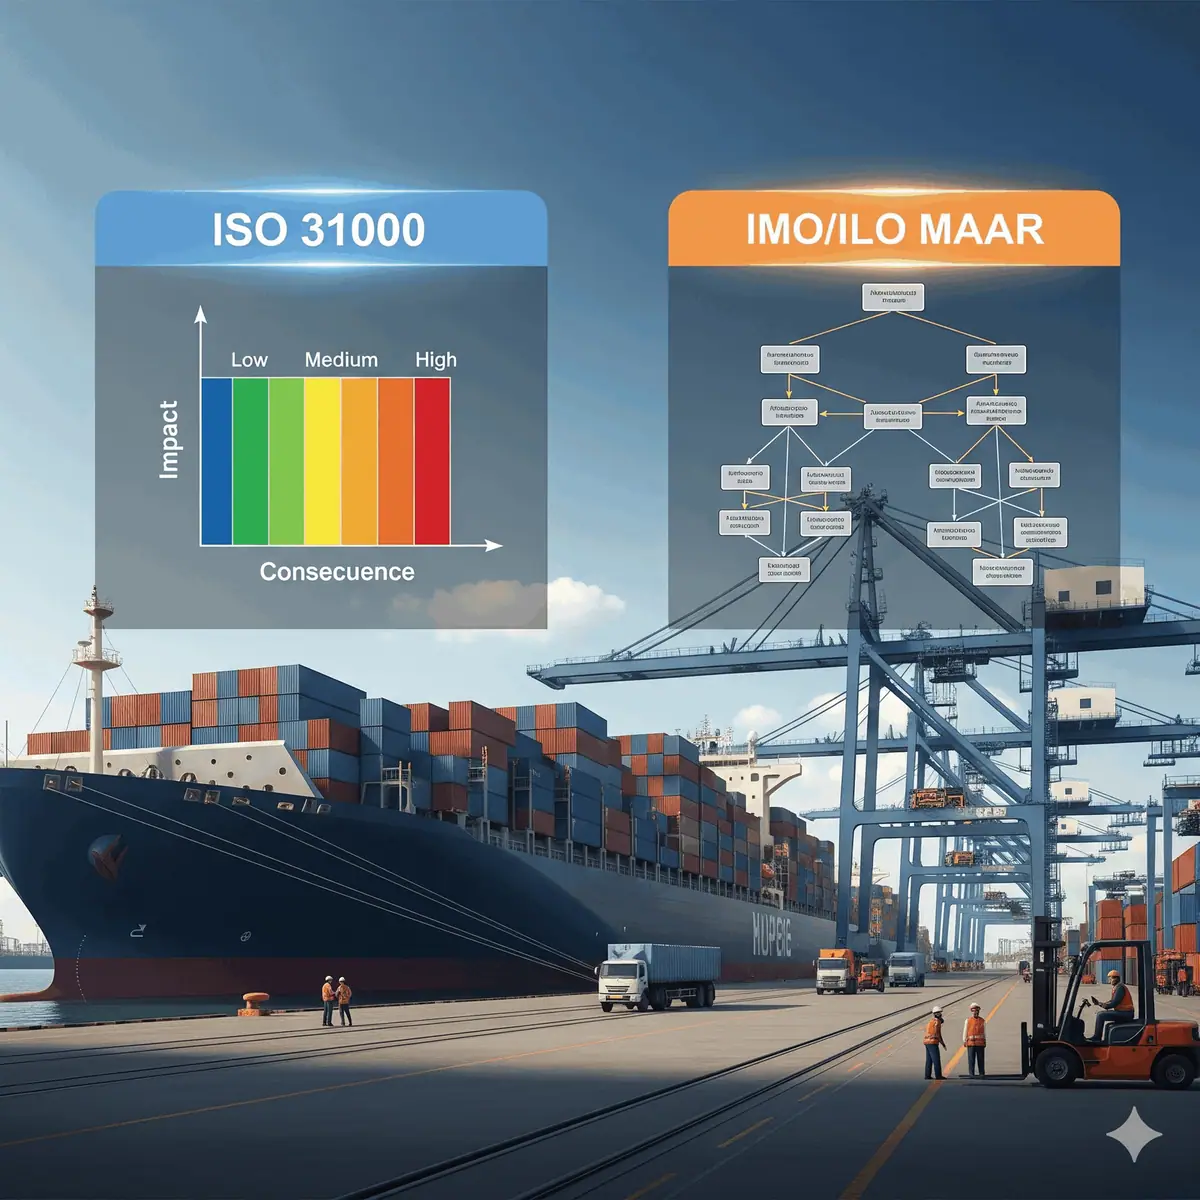
Objetivo: que cualquier persona (sin experiencia previa) pueda realizar un análisis de riesgos práctico y defendible, siguiendo la lógica de ISO 31000:2018: establecer contexto, identificar, analizar, evaluar, tratar, y luego monitorear y registrar.
Índice
- ¿Qué es ISO 31000 y qué NO es?
- Antes de empezar: objetivos, alcance y criterios
- Paso 1: Establecer el contexto
- Paso 2: Identificar riesgos
- Paso 3: Analizar riesgos
- Paso 4: Evaluar y priorizar
- Paso 5: Tratar riesgos
- Paso 6: Monitorear, revisar y registrar
- Plantillas listas para copiar
- Errores comunes y cómo evitarlos
- Preguntas frecuentes (FAQ)
- CTA: Asesoría y acompañamiento
¿Qué es ISO 31000 y qué NO es?
ISO 31000 es una norma de directrices para gestionar riesgos. Le ayuda a tomar mejores decisiones ante incertidumbre, conectando el riesgo con objetivos.
- Sí es: un marco lógico (principios + proceso) aplicable a cualquier sector.
- No es: una lista obligatoria de controles, ni una matriz única, ni un “formato oficial” único.
Antes de empezar: objetivos, alcance y criterios
Un análisis de riesgos serio comienza con 3 definiciones cortas. Si esto queda ambiguo, todo lo demás se vuelve opinable.
Checklist mínimo (5 minutos)
| Elemento | Qué debe escribir | Ejemplo |
|---|---|---|
| Objetivo | Qué quiere lograr y cómo se medirá | “Reducir incidentes de seguridad en 20% en 12 meses” |
| Alcance | Qué incluye / qué excluye (proceso, área, tiempo) | “Operación gate y patio, turno 24/7, 6 meses” |
| Criterios | Qué es aceptable vs no aceptable | “Riesgo alto/crítico requiere plan en ≤30 días” |
Paso 1: Establecer el contexto
ISO 31000 pide entender el entorno donde ocurren los riesgos:
Contexto interno
- Estructura, roles críticos, recursos, procesos.
- Políticas, cultura, tecnología, tercerización.
Contexto externo
- Regulación, mercado, clientes, proveedores, autoridades.
- Entorno social, seguridad, clima, economía, tendencias.
Paso 2: Identificar riesgos
Un riesgo se redacta mejor como: evento + causa + consecuencia sobre un objetivo.
Formato recomendado
- Evento: ¿qué puede ocurrir?
- Causas: ¿por qué ocurriría?
- Consecuencias: ¿qué afectaría (objetivos)?
Ejemplos
- “Interrupción del servicio por fallas eléctricas recurrentes que afecta continuidad operativa.”
- “Acceso no autorizado por controles débiles de credenciales que afecta seguridad y cumplimiento.”
- “Retraso del proyecto por falta de personal capacitado que afecta plazos y costos.”
Tabla: fuentes típicas para encontrar riesgos
| Fuente | Qué revisar | Salida |
|---|---|---|
| Histórico | Incidentes, no conformidades, reclamos, fallas | Lista inicial de riesgos “reales” |
| Proceso | Mapa de proceso, puntos críticos, handoffs | Riesgos por etapa |
| Personas | Entrevistas, talleres, lecciones aprendidas | Causas y vulnerabilidades |
| Entorno | Regulación, mercado, amenazas emergentes | Riesgos externos y tendencias |
Paso 3: Analizar riesgos
Analizar es estimar qué tan serio es el riesgo, considerando controles existentes.
Escalas simples (principiantes)
| Variable | Baja | Media | Alta |
|---|---|---|---|
| Probabilidad | Rara | Posible | Probable |
| Impacto | Afectación menor | Afectación relevante | Afectación severa/crítica |
| Controles | Fuertes (funcionan) | Parciales | Débiles/inexistentes |
Paso 4: Evaluar y priorizar
Evaluar es comparar el nivel de riesgo contra sus criterios (aceptable, tolerable, no aceptable) para decidir prioridades.
Tabla de decisión rápida
| Nivel | Decisión | Acción mínima |
|---|---|---|
| Alto / Crítico | No aceptable | Plan de tratamiento + responsable + plazo corto |
| Medio | Tolerable | Mejoras focalizadas + seguimiento |
| Bajo | Aceptable | Mantener controles + revisar periódicamente |
Paso 5: Tratar riesgos
Para cada riesgo no aceptable, seleccione un enfoque:
- Evitar: dejar de hacer la actividad o cambiar el alcance.
- Reducir: mejorar controles (personas, proceso, tecnología).
- Compartir: seguros, contratos, tercerización, alianzas.
- Aceptar: decisión consciente y documentada (con monitoreo).
Plantilla de plan de tratamiento (copiar y pegar)
| Campo | Qué escribir |
|---|---|
| Riesgo | Nombre del riesgo + objetivo afectado |
| Tratamiento | Evitar / Reducir / Compartir / Aceptar |
| Acciones | 3–5 acciones concretas |
| Responsable | Cargo o nombre |
| Plazo | Fecha o semanas |
| Indicador | KPI/KRI simple (p. ej., % cumplimiento, # incidentes) |
Paso 6: Monitorear, revisar y registrar
ISO 31000 insiste en que el análisis de riesgos debe mantenerse vivo:
- Revise cuando cambie el contexto (operación, tecnología, personal, entorno).
- Revise tras incidentes o hallazgos.
- Registre supuestos, fuentes, método y decisiones.
Plantillas listas para copiar
Registro maestro de riesgos (mínimo viable)
| ID | Riesgo (evento + causa + consecuencia) | Objetivo afectado | Prob. | Impacto | Controles actuales | Nivel | Decisión | Responsable |
|---|---|---|---|---|---|---|---|---|
| R-01 | (Escriba aquí) | (Escriba aquí) | B/M/A | B/M/A | (Escriba aquí) | Bajo/Medio/Alto | Aceptar/Tratar | (Cargo) |
Errores comunes y cómo evitarlos
- Confundir riesgo con control: “No hay CCTV” no es riesgo; es vulnerabilidad. El riesgo sería el evento y su consecuencia.
- Riesgos genéricos: “Riesgo operativo” es muy amplio. Redáctelo como evento real.
- Sin criterios: si no define qué es aceptable, no puede priorizar.
- Controles “en papel”: registre evidencia de funcionamiento (registros, reportes, pruebas).
- No revisar: un análisis viejo se vuelve peligroso porque da falsa confianza.
Lecturas recomendadas (artículos satélites)
Le sugiero ampliar con artículos complementarios. Reemplace los enlaces por URLs reales de su sitio.
- ISO 31000: Principios, marco y proceso (explicación práctica)
- ISO 31010: Técnicas para identificar y evaluar riesgos (guía rápida)
- ISO 31050: Riesgos emergentes y cómo detectarlos
- COSO ERM: Apetito y tolerancia al riesgo (ejemplos)
- Plantilla de registro de riesgos (Excel/Word)
Preguntas frecuentes (FAQ)
¿ISO 31000 exige una matriz 5x5?
No. ISO 31000 no impone una matriz específica. Exige un proceso consistente y criterios claros.
¿Qué debo documentar como mínimo?
Objetivo, alcance, contexto, riesgos, análisis (probabilidad/impacto/controles), evaluación (decisión) y plan de tratamiento.
¿Cómo empiezo si no tengo datos históricos?
Use juicio experto documentado, entrevistas, talleres y registre supuestos. Luego mejore el análisis con datos reales (monitoreo).
¿Qué diferencia hay entre riesgo inherente y residual?
Inherente: sin controles. Residual: después de aplicar controles reales (no solo declarados).
CTA: Certifiquese como Analista de Riesgos
Capacitese en ISO 31000 y mejore su desempeño profesional.
Solicitar asesoría por WhatsApp
Tip: si nos escribe, indique su nombre, ciudad, país y porqué esta interesado en la ISO 31000.