Cómo convertir una noticia en un Análisis de Riesgos
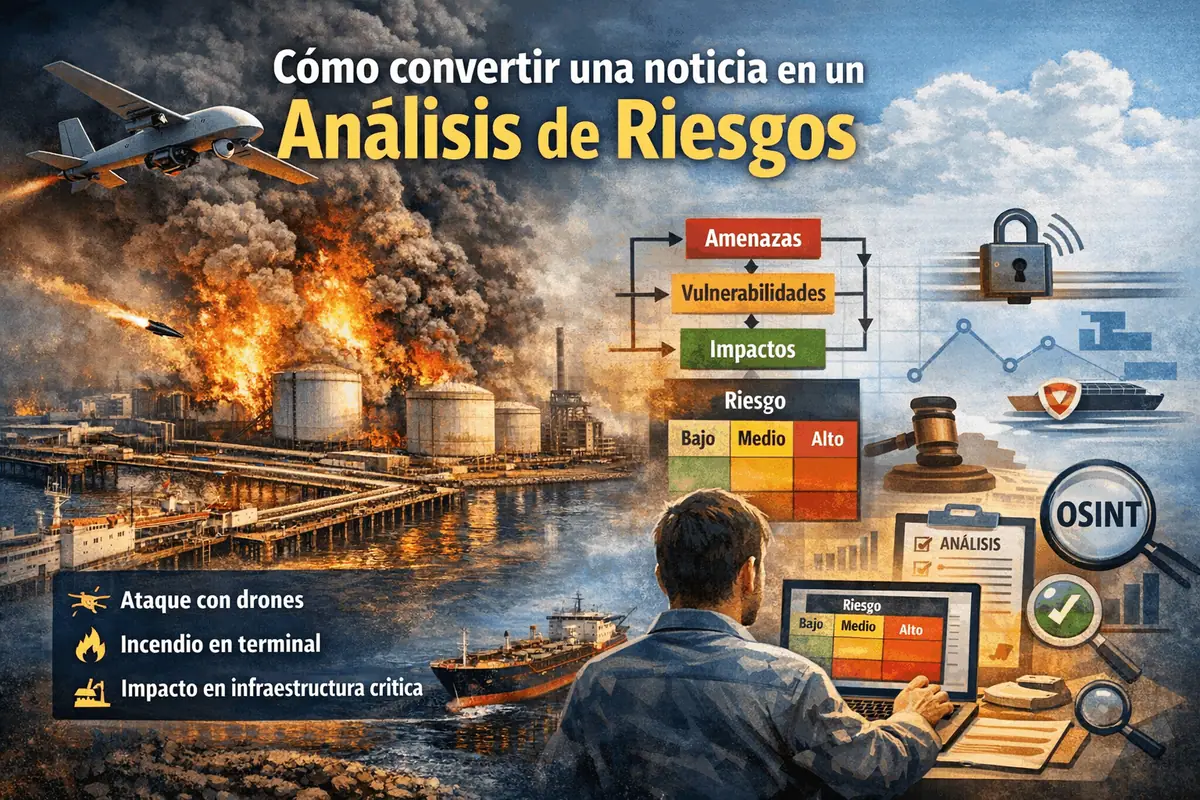
Caso de estudio (OSINT): ataque con drones que afectó una terminal mayor de petróleo y gas en la zona del Estrecho de Kerch / Mar Negro (Taman, Krasnodar Krai).
OSINT (Open Source Intelligence, o Inteligencia de Fuentes Abiertas) ISO 31000 Protección marítima Cadena logística OSINT Infraestructura crítica Tipo de eventoAtaque a infraestructura crítica Consecuencia principal
Interrupción/daño operacional Riesgo clave
Escalada de amenazas asimétricas Uso en EPIP/PPIP
Riesgo emergente + controles Índice
- 1. Resumen de la noticia (hechos verificables)
- 2. Método: de noticia a riesgo (paso a paso)
- 3. Escenario de riesgo (formato operativo)
- 4. Amenaza, capacidades e intención (OSINT)
- 5. Vulnerabilidades explotadas (hipótesis auditables)
- 6. Impactos: seguridad, operación, legal, reputación
- 7. Matriz cualitativa de riesgo y tratamiento
- 8. Controles recomendados (puertos, buques, cadena logística)
- 9. Checklist OSINT para analistas
- 10. Ruta de competencias del Analista de Riesgos
- 11. Artículos satélites (para profundizar)
- 12. Preguntas frecuentes (FAQ)
- 13. CTA: Capacítese como Analista de Riesgos
1. Resumen de la noticia (hechos verificables)
De acuerdo con información reportada por medios marítimos y autoridades regionales, un ataque con drones impactó una terminal energética relevante en Taman (Krasnodar Krai), cerca del Estrecho de Kerch, generando incendios en tanques de almacenamiento y reportes de víctimas. Se informó además despliegue de bomberos/equipos para controlar la emergencia y evaluación de daños.
| Elemento | Dato (según fuentes abiertas) | Implicación para análisis de riesgos |
|---|---|---|
| Activo afectado | Terminal de transbordo de crudo, derivados y gases (hub regional) | Infraestructura crítica con efectos “en cascada” sobre logística y energía |
| Tipo de incidente | Ataque asimétrico con drones; incendio en tanques | Escenario de amenaza no tradicional para puertos/terminales |
| Frecuencia / recurrencia | Se reporta como segundo ataque en un periodo corto | Indica persistencia, aprendizaje adversario y necesidad de refuerzo de controles |
| Daño operacional | Explosiones, incendios y afectación de equipos/instalaciones | Riesgo de interrupción, seguridad industrial y continuidad del negocio |
| Víctimas | Fuentes reportan fallecidos y lesionados (sin entrar en detalles) | Impacto humano + exigencia de planes de emergencia robustos |
2. Método: de noticia a riesgo (paso a paso)
- Extraer el evento: ¿qué pasó, dónde, cuándo, a quién, cómo?
- Definir el activo/bien: infraestructura crítica, procesos, personas, información.
- Identificar amenaza: actor probable, capacidades, intención, patrones.
- Mapear vulnerabilidades: físicas, tecnológicas, procedimentales, humanas.
- Estimar consecuencias: seguridad, operación, legal, reputación, ambiental.
- Valorar riesgo: cualitativo o semi-cuantitativo según criterios.
- Tratar el riesgo: controles preventivos, detectivos, reactivos; responsables y plazos.
- Lecciones aprendidas: alertas, indicadores tempranos, ajustes a planes.
3. Escenario de riesgo (formato operativo)
Escenario: Terminal de hidrocarburos y gases en zona estratégica del Mar Negro/Estrecho de Kerch es atacada con drones, causando incendios en tanques y afectación de operaciones. La interrupción del terminal impacta el flujo de combustible y la continuidad logística, incrementando riesgos de seguridad industrial, respuesta a emergencias y exposición reputacional.
| Componente | Descripción |
|---|---|
| Modus operandi (MO) | Uso de drones para impactar infraestructura; propagación de incendio en zona de almacenamiento/transferencia. |
| Ventana de oportunidad | Brechas en detección temprana, cobertura anti-dron, protección de perímetros y puntos críticos. |
| Consecuencia primaria | Interrupción de operación + riesgo a la vida + presión sobre respuesta de emergencia. |
| Consecuencias secundarias | Riesgo de contaminación, disrupción de cadena logística, costos, sanciones/seguros, reputación. |
4. Amenaza, capacidades e intención (OSINT)
4.1 Tipología de amenaza
- Amenaza asimétrica: plataforma aérea no tripulada (dron).
- Objetivo: infraestructura crítica (energía / logística).
- Patrón: repetición/recurrencia sugerida por reportes de ataques previos.
4.2 Capacidades observables
- Planificación y selección de blancos con valor estratégico.
- Capacidad de superar parte de las medidas de vigilancia/seguridad.
- Efectos sobre activos de alto impacto (tanques, tuberías, berths, logística).
5. Vulnerabilidades explotadas (hipótesis auditables)
- V1. Detección anti-dron insuficiente: cobertura incompleta (alturas, ángulos muertos, alcance).
- V2. Protección de activos críticos: falta de endurecimiento físico/segmentación (tanques, manifolds, tuberías).
- V3. Respuesta a emergencias: tiempos de reacción, coordinación multiagencia, disponibilidad de espuma/agua/monitoreo térmico.
- V4. Continuidad operacional: dependencia de un hub sin redundancias suficientes.
- V5. Gestión de información: exposición de rutinas operativas (horarios, patrones) en fuentes abiertas.
6. Impactos: seguridad, operación, legal, reputación
| Categoría | Impacto potencial | Indicadores de materialización |
|---|---|---|
| Seguridad y vida | Lesiones/fallecimientos; evacuaciones; exposición de brigadas | Víctimas reportadas; despliegue masivo de respuesta |
| Operación | Paradas de terminal; restricciones de atraque/transferencia | Interrupciones; daños en tanques/tuberías/berths |
| Cadena de suministro | Demoras, congestión, desvíos, incremento de costos | Backlog; cambios de rutas; presiones contractuales |
| Legal/seguros | Investigaciones, reclamaciones, ajustes de primas | Notificaciones formales; auditorías; siniestros |
| Reputación | Pérdida de confianza, escrutinio regulatorio y mediático | Mayor vigilancia; exigencias de clientes/autoridades |
7. Matriz cualitativa de riesgo y tratamiento
Ejemplo de valoración cualitativa (ajústelo a su criterio institucional y tolerancia al riesgo):
| Riesgo | Probabilidad | Impacto | Nivel | Tratamiento recomendado |
|---|---|---|---|---|
| Ataque con dron a infraestructura crítica del terminal | Media–Alta (según recurrencia reportada) | Crítico | Alto/Extremo | Reducir: defensa anti-dron + endurecimiento de activos + respuesta/continuidad |
| Incendio mayor en tanques / área de transferencia | Media | Crítico | Alto | Reducir: barreras físicas, detección temprana, espuma, zonificación, simulacros |
| Interrupción prolongada y disrupción logística | Media | Alto | Alto | Compartir/Reducir: planes de continuidad, rutas alternas, contratos y seguros |
8. Controles recomendados (puertos, buques, cadena logística)
8.1 Preventivos
- Evaluación de riesgo anti-dron: mapa de cobertura, activos críticos, rutas probables de aproximación, criticidad.
- Endurecimiento de activos: protección física de manifolds, válvulas, estaciones de bombeo y puntos de transferencia.
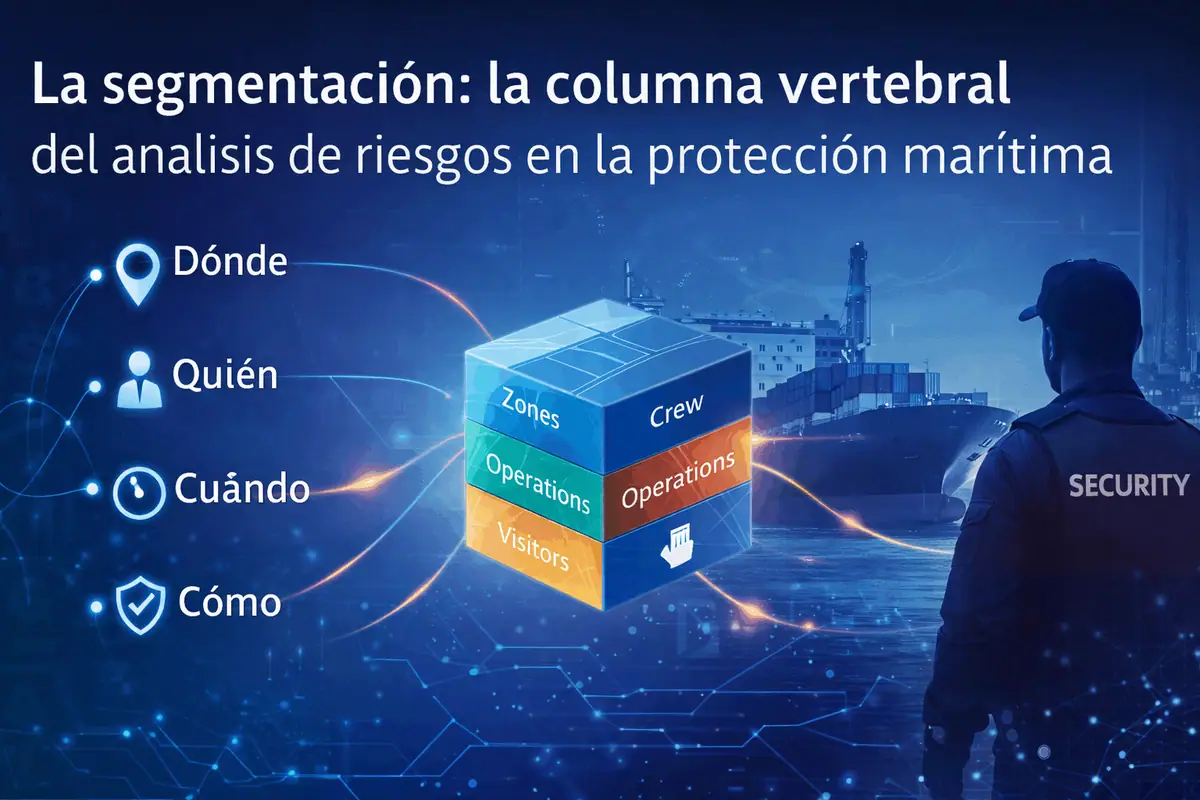
- Segmentación: dividir el sistema en “zonas de protección” (activos críticos, buffers, accesos, perímetros) con controles específicos.
8.2 Detectivos
- Sensores y vigilancia: combinación de radar/óptico/acústico según viabilidad; integración con CCTV analítico.
- Indicadores de alerta temprana: incremento de incidentes regionales, patrones de ataque previos, avisos a la navegación.
- OSINT continuo: monitoreo de fuentes confiables, comunicados oficiales, incidentes comparables.
8.3 Reactivos
- Respuesta a emergencias: protocolos de incendio mayor, mando unificado, comunicaciones redundantes.
- Continuidad del negocio: escenarios de parada de terminal, desvíos, prioridades de recuperación, acuerdos con terceros.
- Lecciones aprendidas: after-action review, actualización de EPIP/planes y entrenamiento.
9. Checklist OSINT para analistas
| Pregunta | Qué buscar | Resultado |
|---|---|---|
| ¿La noticia es trazable? | Autor, fecha, ubicación, evidencia (foto/video), confirmaciones | |
| ¿Hay 2+ fuentes independientes? | Autoridad regional, medio marítimo, agencia | |
| ¿Qué parte es hecho vs. interpretación? | Separar “reportado” de “asumido” | |
| ¿Cuál es el Modus operandi (MO) observable? | Vector de ataque, blanco, consecuencias inmediatas | Texto breve |
| ¿Qué controles fallaron o fueron insuficientes? | Detección, barreras, respuesta, continuidad | Lista priorizada |
10. Ruta de competencias del Analista de Riesgos
Competencias recomendadas para desempeñarse como analista de riesgos (en puertos, logística y protección marítima):
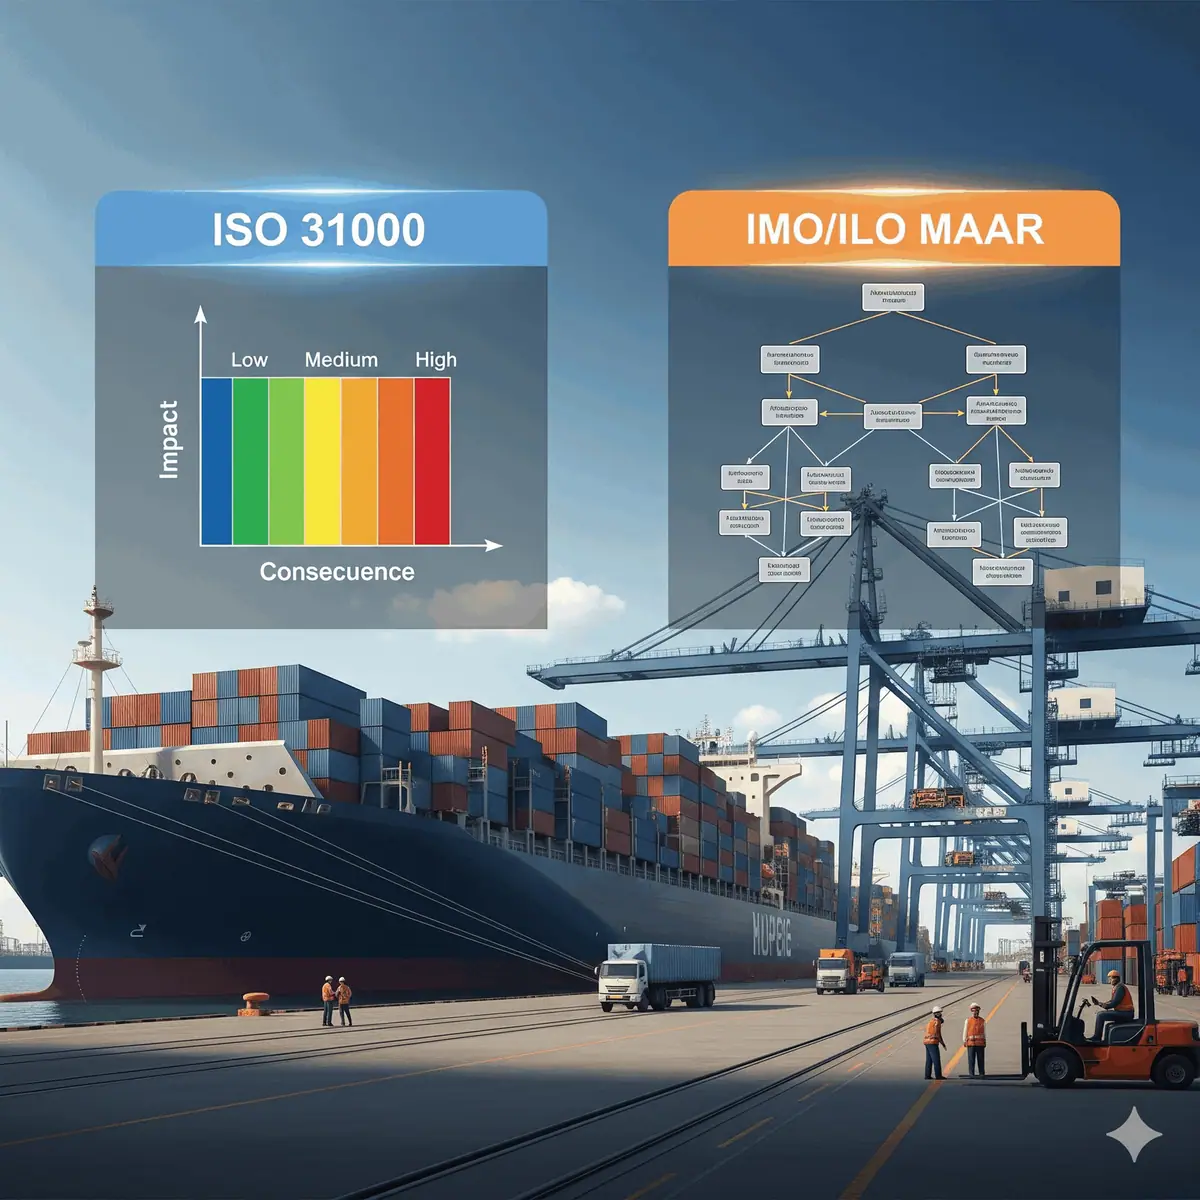
- Marco: ISO 31000 (principios, proceso, contexto, evaluación y tratamiento).
- OSINT aplicado: validación de fuentes, sesgos, triangulación, cronología, georreferencia básica.
- Análisis por escenarios: MO, vulnerabilidades, consecuencias en cascada, puntos de control.
- Controles: preventivos/detectivos/reactivos; eficacia y verificación.
- Documentación: registros, matrices, lecciones aprendidas, trazabilidad para auditoría.
- Comunicación ejecutiva: informes claros, accionables, orientados a decisión.
| Nivel | Enfoque | Producto de evidencia |
|---|---|---|
| Inicial (0–2 semanas) | Fundamentos ISO 31000 + lectura crítica de noticias | 3 fichas de riesgo basadas en noticias |
| Intermedio (3–6 semanas) | Escenarios + matriz cualitativa + controles | Registro de riesgos emergentes + plan de tratamiento |
| Avanzado (7–10 semanas) | Segmentación + continuidad + simulacros de escritorio | Informe tipo EPIP/PPIP (extracto) y lecciones aprendidas |
11. Artículos satélites (para profundizar)
Use esta sección para enlazar contenidos complementarios (ideal para SEO y navegación). Ejemplos:
- ISO 31000: guía práctica para analistas de riesgo
- OSINT aplicado a protección marítima y puertos
- Segmentación del riesgo en EPIP: cómo definir alertas y controles
- Matriz de riesgo: cualitativa vs. semi-cuantitativa
- Continuidad operativa en puertos y cadena logística
12. Preguntas frecuentes (FAQ)
¿Puedo hacer análisis de riesgos solo con noticias?Sí, como línea base (OSINT). La clave es separar hechos verificables de hipótesis, triangular fuentes y documentar limitaciones. Para decisiones críticas, complemente con fuentes internas y autoridades.
¿Qué debo entregar como evidencia si me auditan?Ficha del evento, fuentes citadas, escenario, matriz de valoración, plan de tratamiento (responsables/fechas), y verificación de eficacia. Más una bitácora de lecciones aprendidas.
¿Cómo evalúo probabilidad si solo tengo OSINT?Use indicadores: recurrencia regional, similitud de blancos, ventanas de oportunidad, tendencias del adversario y antecedentes. Exprese la probabilidad como rango cualitativo y justifique.
¿Qué herramientas OSINT mínimas recomienda?Buscadores avanzados, alertas de noticias, verificación de fechas/ubicaciones, bases de datos públicas y seguimiento de comunicados oficiales. Mantenga registro de consultas y capturas.
¿Cómo conecto esto con protección marítima (PBIP/ISPS)?Traduce el evento a “amenaza + vulnerabilidad + consecuencia” sobre activos del puerto/buque y ajusta medidas: vigilancia, accesos, patrullaje, coordinación, respuesta a emergencias y continuidad.
13. CTA: Capacítese como Analista de Riesgos
Programa recomendado
- ISO 31000 aplicado: contexto, evaluación, tratamiento, monitoreo y mejora
- OSINT para analistas: validación, triangulación, trazabilidad
- Escenarios: modus operandi, vulnerabilidades, impactos en cascada
- Entregables auditables: matrices, registros, plan de acción y verificación
Solicitar temario por WhatsApp Ver modalidades y calendario
Fuentes (OSINT)
- Nota base del caso: Marine Insight (24 enero 2026).
- Comparación/confirmación complementaria: Maritime Executive (contexto adicional del incidente).
Este contenido es educativo y se basa en información pública. No constituye asesoría legal ni operativa específica. Ajuste criterios y controles al contexto de su organización.