Seguridad anticipativa con propósito en puertos marítimos
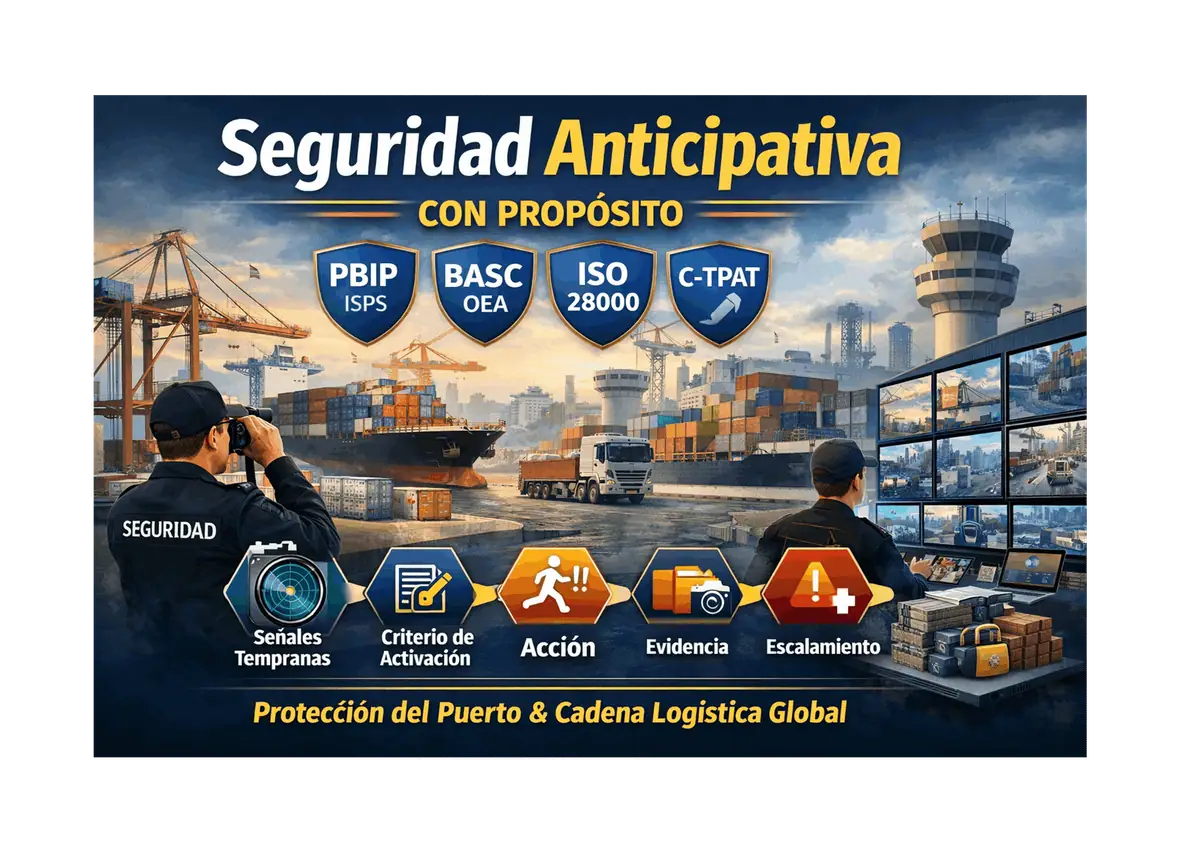
Seguridad anticipativa con propósito en puertos marítimos: del “cumplir” a prevenir incidentes en la cadena logística
En una instalación portuaria, la seguridad no puede limitarse a vigilar y reaccionar. La seguridad anticipativa con propósito convierte datos operacionales, señales humanas, inconsistencias documentales y alertas tecnológicas en decisiones oportunas para proteger el comercio marítimo internacional, alineando Código PBIP/ISPS con estándares de cadena de suministro como BASC, OEA/AEO, ISO 28000 y C-TPAT.
1) Definición aplicada al puerto
Seguridad anticipativa con propósito es la capacidad del puerto para detectar señales tempranas, correlacionarlas con amenazas y vulnerabilidades, y activar acciones (controles, contención, verificación, investigación y notificación) antes de que el evento escale; con foco en lo crítico: cumplimiento, continuidad operacional y protección de activos (personas, buques, carga, perímetro, TI/OT, reputación y licencias).
2) Marco normativo y estándares que soportan el enfoque
- Código PBIP/ISPS (SOLAS XI-2): establece el sistema de protección para buques e instalaciones portuarias (EPIP/PPIP, niveles de protección, medidas y ejercicios).
- BASC: fortalece controles contra contaminación de carga, narcotráfico, robo, fraude y corrupción en procesos logísticos.
- OEA/AEO: exige gestión de riesgos y confiabilidad en la cadena; integra seguridad física, documental, asociados de negocio y tecnología.
- ISO 28000: requisitos para un sistema de gestión de seguridad en la cadena de suministro (planificar–operar–verificar–mejorar).
- C-TPAT (CBP): criterios mínimos de seguridad por tipo de actor (importadores, transportistas, terminales, 3PL, etc.).
Lecturas recomendadas (artículos satélite en CódigoPBIP.com):
- Definiciones de la protección marítima (Código PBIP)
- Normas obligatorias de protección para puertos marítimos
- Cómo se protege la manipulación de la carga en instalaciones portuarias
- Guía técnica para proteger la manipulación de la carga
3) Componentes mínimos del modelo anticipativo en una instalación portuaria
- Mapa de activos críticos (qué no puede fallar): accesos, muelle, patios, CTUs, sistemas TI/OT, personal clave, procesos aduaneros, etc.
- Segmentación por riesgo (personas, carga, rutas, buques, clientes, proveedores, horarios, zonas) para aplicar controles proporcionales.
- Catálogo de señales tempranas por proceso (operacional, documental, humana, tecnológica).
- Criterios de activación (umbrales) para que una señal se convierta en acción: 1 evento crítico o 2+ señales correlacionadas.
- Matriz de respuesta (acción–evidencia–escalamiento) por tipo de evento, alineada al PPIP y procedimientos BASC/OEA/ISO 28000.
- Gestión de evidencias (bitácoras, video, registros de acceso, sellos, documentos, trazabilidad) con estándares de integridad.
- Ejercicios y lecciones aprendidas: tabletop, drills, simulacros integrados; mejora del PPIP y controles de cadena.
4) Señales tempranas típicas en un puerto (qué observar antes del incidente)
Señales documentales
- Inconsistencias entre turno/orden, placa, conductor, empresa, destino, BL/booking, peso, ruta, sellos.
- Cambios de última hora sin justificación, urgencias atípicas, “autorizaciones por fuera del canal formal”.
Señales operacionales
- Arribos fuera de ventana, permanencias anómalas, desvíos de flujo, vehículos en zonas no autorizadas.
- Manipulación de CTUs fuera del punto o tiempo permitido; rondas “saltadas” o sin trazabilidad.
Señales humanas
- Presión por “dejar pasar”, intentos de bypass, colusión observable, repetición de actores/turnos/rutas.
- Conducta evasiva, contradicciones en la versión, acompañantes no autorizados.
Señales tecnológicas
- Puertas en “override”, credenciales compartidas, fallas recurrentes en cámaras/lectores en momentos críticos.
- La expresión “puertas en override” significa que las puertas están funcionando en modo anulación o forzado manual, es decir, se ha desactivado temporalmente el sistema automático o de control normal que las gobierna.
- Eventos TI/OT coincidentes con operaciones sensibles (caídas, alarmas, logs borrados, accesos sospechosos).
5) La “cadena anticipativa” obligatoria: criterio de activación → acción → evidencia → escalamiento
En seguridad anticipativa, una señal NO es un “dato curioso”: debe llevar a una decisión. Para estandarizarlo, use la siguiente lógica operativa por segmento (PBIP + cadena de suministro):
| Segmentación (qué controlas) | Señales tempranas típicas | Criterio de activación (umbral) | Acción inmediata (qué hace el puerto) | Evidencia mínima | Escalamiento |
|---|---|---|---|---|---|
| Acceso de personas (visitantes, contratistas, tripulación) | Credencial dudosa, acompañante no autorizado, merodeo, ingreso fuera de ventana | 1 inconsistencia documental o 2 señales conductuales correlacionadas | Detener proceso, verificación formal, direccionar a zona secundaria, reforzar control | Bitácora 5W, registro de acceso, foto/soporte permitido, reporte a supervisor | Supervisor → Jefe de seguridad → OPIP si afecta área restringida/PPIP |
| Acceso de vehículos (carga, abastecimiento, mantenimiento) | Placa/turno no coincide, prisa, “me autorizaron”, rutas internas inusuales | Discrepancia confirmada o intento de bypass del procedimiento | Retener en bahía secundaria, validar en sistema, inspección proporcional | Bitácora, datos conductor/empresa, registro de verificación, CCTV si aplica | Supervisor → Control de acceso → Seguridad patrimonial / OPIP según criticidad |
| CTUs / contenedores (sellos, integridad, patio) | Sello alterado, marcas nuevas, manipulación fuera de punto, permanencias anómalas | Indicio físico o documental (uno solo basta) | Aislar CTU, suspender movimiento, activar verificación, preservar escena | Registro sello, fotos permitidas, clip CCTV, cadena de custodia básica | Supervisor → Seguridad de carga → BASC/OEA → OPIP si PPIP aplica |
| Perímetro y áreas restringidas PBIP | Merodeo, cruce de línea virtual, puertas en override, puntos ciegos utilizados | Cruce/Intrusión confirmada o vulnerabilidad crítica detectada | Contención, guiar patrulla, bloquear accesos cercanos, reforzar vigilancia | Clips 2 min antes/5 después, bitácora, acta de hallazgo | Supervisor → OPIP (y coordinación según nivel de protección) |
| Asociados de negocio (transportistas, 3PL, proveedores) | Cambios recurrentes de conductor, documentación inconsistente, incidentes repetidos | Recurrencia (2+ eventos/mes) o evento de alto impacto | Reevaluación, restricciones, controles reforzados, auditoría/visita | Histórico de incidentes, no conformidades, acciones correctivas | Seguridad → Calidad/Compliance → Dirección/Comité de riesgo |
| TI/OT (CCTV, control de acceso, redes) | Caídas en zonas críticas, credenciales compartidas, logs anómalos | Pérdida de cobertura crítica > umbral o indicio de acceso indebido | Activar contingencia (rondas/cámaras alternas), reset credenciales, ticket | Logs, tickets, bitácora, evidencia de eventos | Supervisor → TI/OT → Seguridad → OPIP si impacta PPIP |
Nota operativa: defina umbrales concretos (minutos, intentos, discrepancias) por terminal y nivel de protección.
6) El problema real del auditor PBIP: por qué es difícil “ver” las falencias de seguridad
El auditor PBIP suele encontrar un desafío recurrente: la protección existe en papel (PPIP), pero no en operación. Las brechas críticas no siempre aparecen como “incumplimiento evidente”, sino como ineficacia: controles que se ejecutan sin criterio de riesgo, registros incompletos, respuestas tardías, evidencia no utilizable y escalamiento informal.
Falencias típicas que pasan inadvertidas (y cómo detectarlas)
| Falencia | Cómo se camufla | Qué debe pedir/verificar el auditor | Evidencia objetiva |
|---|---|---|---|
| Controles “ciegos” (checklist sin riesgo) | Todo “se cumple”, pero no previene | Si existen umbrales, eventos activadores de medidas de protección (factores detonantes) y matriz de respuesta por escenario | Procedimientos + registros con activaciones reales |
| Escalamiento informal | Se resuelve “por WhatsApp” sin trazabilidad | Ruta formal y tiempos de escalamiento | Bitácoras, reportes, tickets, correos, actas |
| Evidencia débil | Hay video, pero no sirve | Estándar de exportación/rotulado/integridad | Clips, marcaciones, cadena de entrega |
| Brechas en zonas críticas | Puntos ciegos “conocidos” | Mapa de puntos ciegos + controles compensatorios | Planos, rondas, pruebas, registros de fallas |
| Segmentación inexistente | “Todos iguales” | Segmentación por riesgo y señales de alerta por segmento | Matriz de segmentación + casos aplicados |
Si el auditor no audita la eficacia operativa (y solo revisa documentos), el puerto “pasa” auditorías y “pierde” en incidentes. Por eso, la seguridad anticipativa con propósito se convierte en un criterio práctico de auditoría.
7) Checklist rápido para implementar en 30 días (puerto)
- Defina 6 segmentos mínimos (accesos personas, accesos vehículos, CTUs/carga, perímetro/áreas PBIP, asociados de negocio, TI/OT).
- Por cada segmento: cree 10 señales tempranas y 3 criterios de activación (umbral).
- Diseñe una matriz de respuesta (acción–evidencia–escalamiento) y entrénela por roles (guardas y CCTV).
- Haga 1 tabletop y 1 drill; documente lecciones aprendidas y ajuste PPIP.
FAQ — Preguntas frecuentes
¿Esto reemplaza el PPIP (PBIP)?
No. Lo hace operable: convierte el PPIP en decisiones basadas en señales, umbrales, evidencia y escalamiento.
¿Qué gana el puerto además de “cumplir”?
Reduce incidentes, mejora continuidad, baja pérdidas y eleva confiabilidad ante clientes, navieras y autoridades.
¿Cómo se integra BASC/OEA/ISO 28000/C-TPAT sin duplicar documentos?
Con segmentación única + matriz única de señales/alertas + procedimientos únicos, evidenciando eficacia con registros y ejercicios.
¿Cuál es el error más común?
Registrar “actividades” (rondas, checklist) sin demostrar activaciones reales (eventos activadores de medidas de protección (factores detonantes)→acción→evidencia→escalamiento).
¿Qué debe pedir un auditor PBIP para detectar falencias “ocultas”?
Bitácoras completas, exportaciones de video, trazabilidad de accesos, evidencia de ejercicios y acciones correctivas, y casos donde se aplicaron umbrales.
¿Quieres auditar eficacia real del SGPM (Código PBIP) y no solo “papeles”?
Fortalece tu capacidad para programar, planear y ejecutar auditorías internas del Sistema de Gestión de la Protección Marítima, identificar amenazas, riesgos y vulnerabilidades, y verificar la eficacia operativa del PPIP.
CTA: Inscríbete al Curso Auditor Interno del SGPM (AISGPM)
Relacionado: Si deseas profundizar en cadena de suministro, revisa también el Curso Auditor ISO 28000.