Roles del Código PBIP (ISPS)
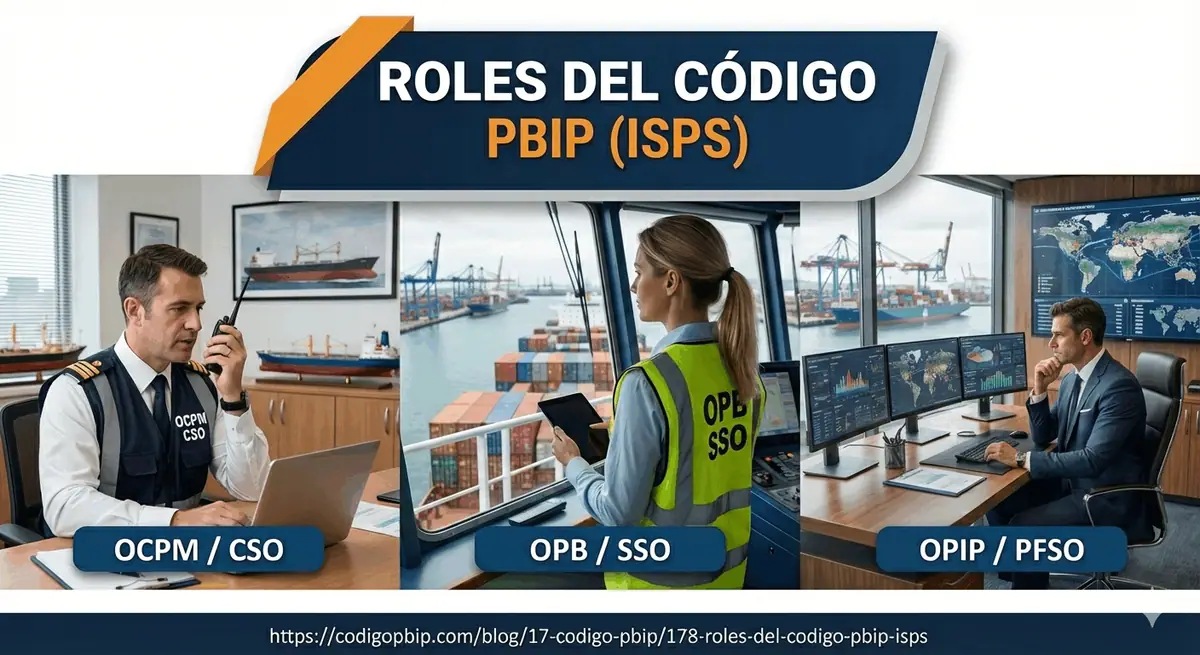
Roles del Código PBIP (ISPS): qué hace el CSO, SSO y PFSO y por qué son críticos
Resumen ejecutivo: El PBIP define roles responsables para asegurar que la protección marítima sea ejecutable y auditable: el CSO (a nivel compañía), el SSO (a bordo del buque) y el PFSO (en la instalación portuaria). Entender responsabilidades, autoridad y evidencias evita “planes de papel”.
Lectura base recomendada (artículo pilar): Código PBIP (ISPS Code): qué es y cómo protege buques y puertos
Primero, en palabras simples: ¿qué significan estas siglas?
| Sigla | Nombre en español | Dónde actúa | Propósito |
|---|---|---|---|
| CSO | Oficial de la Compañía para la Protección Marítima (OCPM) | Compañía/armador/operador | Coordinar el sistema PBIP a nivel compañía |
| SSO | Oficial de Protección del Buque (OPB) | Buque | Implementar el Plan de Protección del Buque |
| PFSO | Oficial de Protección de la Instalación Portuaria (OPIP) | Puerto/terminal | Implementar el Plan de Protección de la Instalación Portuaria |
Responsabilidades prácticas (lo que se espera en la realidad)
CSO (OCPM): la protección a nivel compañía
- Define lineamientos, recursos y coordinación con autoridades/partes interesadas.
- Supervisa que el buque mantenga el sistema PBIP operativo, no solo documentado.
- Verifica desempeño: revisiones, auditorías internas, acciones correctivas, indicadores.
SSO (OPB): la protección a bordo
- Ejecuta y mantiene el Plan de Protección del Buque.
- Controla accesos, áreas restringidas, rondas, comunicaciones y respuesta por niveles.
- Administra registros y reportes, y coordina con el puerto durante operaciones.
PFSO (OPIP): la protección en la instalación portuaria
- Ejecuta el Plan de Protección de la Instalación Portuaria y su coordinación buque–puerto.
- Controla accesos, vigilancia, credenciales, áreas restringidas y respuesta ante incidentes.
- Gestiona ejercicios/simulacros y evidencias para inspecciones/auditorías.
Matriz de evidencias: ¿qué debe poder mostrar cada rol?
| Rol | Evidencias típicas (ejemplos) | Riesgos si falla |
|---|---|---|
| CSO | Programas de auditoría/seguimiento, asignación de recursos, comunicaciones, revisiones del sistema, gestión de cambios | Desalineación compañía–buque; fallas repetitivas; hallazgos en auditoría |
| SSO | Registros de control de accesos, rondas, incidentes, drills, niveles de protección, listas de verificación | Contaminación ilícita, intrusión, pérdida de control de áreas críticas |
| PFSO | Registros de accesos, credenciales, rondas/CCTV, coordinación buque–puerto, simulacros, reportes a autoridad | Vulnerabilidad en interfaz buque–puerto; restricciones comerciales; sanciones |
Preguntas frecuentes (FAQ)
¿Un solo funcionario puede ser CSO y SSO a la vez?
Depende del tamaño/estructura organizacional y del marco del Estado/compañía. Lo crítico es asegurar autoridad real, competencia demostrable y ausencia de vacíos de control.
¿Qué formación exige el PBIP para estos roles?
Formación especializada y certificada conforme a modelos de curso OMI aplicables (según rol), con enfoque práctico y evaluación de competencias.
¿Qué significa “competencia” en auditoría PBIP?
Capacidad demostrada para ejecutar funciones: aplicar el plan, responder por niveles, coordinar con autoridades, producir registros y mejorar el sistema.
CTA: Cotizar formación PBIP (OMI) por rol
Si su necesidad es formar o certificar CSO/OCPM, SSO/OPB o PFSO/OPIP con enfoque aplicado, solicite cotización.
Volver al artículo pilar: Código PBIP (ISPS Code): qué es y cómo protege buques y puertos