Evaluación y Plan de Protección PBIP
Evaluación y Plan de Protección PBIP: EPB/EPIP, PPB/PPIP y qué revisa una auditoría
Resumen ejecutivo: El PBIP se materializa en dos pilares operativos: evaluar (identificar activos, amenazas y vulnerabilidades) y planificar (definir medidas, responsabilidades y respuesta por niveles). En auditoría, el foco no es “tener documentos”, sino demostrar que el sistema funciona y deja evidencias.
Lectura base recomendada (artículo pilar): Código PBIP (ISPS Code): qué es y cómo protege buques y puertos
¿Qué es una evaluación de protección (EPB/EPIP) y para qué sirve?
La evaluación de protección identifica qué se debe proteger (activos críticos), de qué (amenazas) y por dónde (vulnerabilidades). Su salida alimenta el plan: controles, procedimientos, recursos y medidas por nivel de protección.
Documentos clave (buque vs instalación portuaria)
| Entorno | Evaluación | Plan | Enfoque |
|---|---|---|---|
| Buque | Evaluación de Protección del Buque (EPB) | Plan de Protección del Buque (PPB) | Accesos, áreas restringidas, comunicaciones, respuesta por niveles |
| Instalación portuaria | Evaluación de Protección de la Instalación Portuaria (EPIP) | Plan de Protección de la Instalación Portuaria (PPIP) | Perímetro, accesos, carga, interfaz buque–puerto, coordinación con autoridad |
Qué mira una auditoría PBIP (checklist de alto nivel)
| Elemento auditado | Qué se verifica | Evidencia esperada |
|---|---|---|
| Evaluación vigente | Que el análisis está actualizado y refleja el contexto real | Control de cambios, revisiones periódicas, aprobación, trazabilidad a medidas |
| Plan ejecutable | Que las medidas son aplicables, claras y asignadas | Procedimientos, roles, matrices de responsabilidad, recursos |
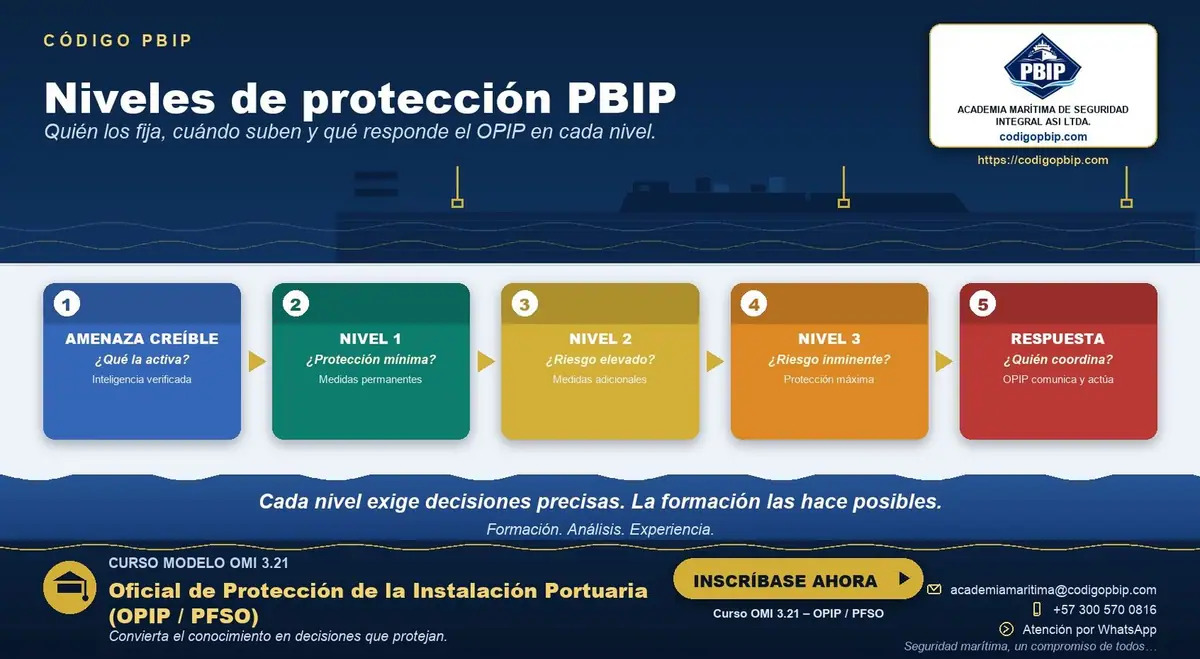
| Niveles 1–2–3 | Que hay medidas por nivel y se activan correctamente | Registros de activación, comunicaciones, listas de verificación |
| Competencia | Que el personal clave está formado y puede demostrarlo | Certificados, evaluaciones prácticas, ejercicios/simulacros |
| Mejora | Que se corrigen hallazgos y se fortalece el sistema | Acciones correctivas, lecciones aprendidas, tendencias de incidentes |
Errores comunes que bajan el desempeño (y el resultado de auditoría)
- EPB/EPIP sin actualización frente a cambios operativos (nuevas áreas, nuevas amenazas, tercerización, tecnología).
- Plan con medidas genéricas, sin responsables, sin tiempos, sin recursos.
- Registros incompletos o sin trazabilidad (no se puede demostrar ejecución).
- Personal clave “certificado” pero sin entrenamiento real en escenarios.
Preguntas frecuentes (FAQ)
¿Cada cuánto se debe actualizar una EPB/EPIP?
No hay un único intervalo universal. Se actualiza cuando cambian riesgos/amenazas/operación, y además debe existir una revisión periódica definida y registrada para asegurar vigencia.
¿Qué es lo mínimo que debe tener un plan PBIP para ser “audit-able”?
Medidas por nivel, roles responsables, procedimientos de control (accesos, áreas restringidas, comunicaciones, respuesta), recursos, coordinación, entrenamiento y registros demostrables.
¿Qué evidencia suele pedir un auditor para comprobar implementación?
Registros de accesos, rondas, incidentes, simulacros, comunicaciones, activación de niveles, inspecciones internas y acciones correctivas.
CTA: Cotizar formación PBIP (OMI) y soporte técnico
Si requiere fortalecer EPB/EPIP, PPB/PPIP, preparación de auditoría o formación certificada con enfoque práctico, solicite cotización.
Volver al artículo pilar: Código PBIP (ISPS Code): qué es y cómo protege buques y puertos
Sigue leyendo