5 hallazgos críticos en auditorías PBIP. Cuando el auditor no evalúa la eficacia real del PPIP
Una auditoría PBIP moderna no debe limitarse a preguntar si el plan existe o si el procedimiento está firmado. Debe verificar si el Plan de Protección de la Instalación Portuaria controla realmente los riesgos actuales de la operación portuaria.
Resumen
Este artículo menciona cinco hallazgos críticos que evidencian una debilidad frecuente en auditorías PBIP: auditar documentos, listas de chequeo y controles visibles, pero no evaluar si el PPIP controla los riesgos reales derivados de la Evaluación de Protección de la Instalación Portuaria (EPIP).
Summary
This article presents five critical findings in ISPS/PBIP audits related to a limited audit vision. A modern port facility security audit should not only verify whether the security plan exists, but whether the Port Facility Security Plan effectively controls current operational risks.
Agenda del artículo
- Auditoría desconectada de la EPIP real
- Uso de amenazas genéricas sin impacto crítico
- No actualización de modus operandi
- Falta de auditoría sobre la cadena interna de suministro
- No evaluar transbordo, tránsito y continuidad del riesgo
- Tabla comparativa de análisis
- Artículos satélite relacionados
- Preguntas frecuentes
- Curso AISGPM
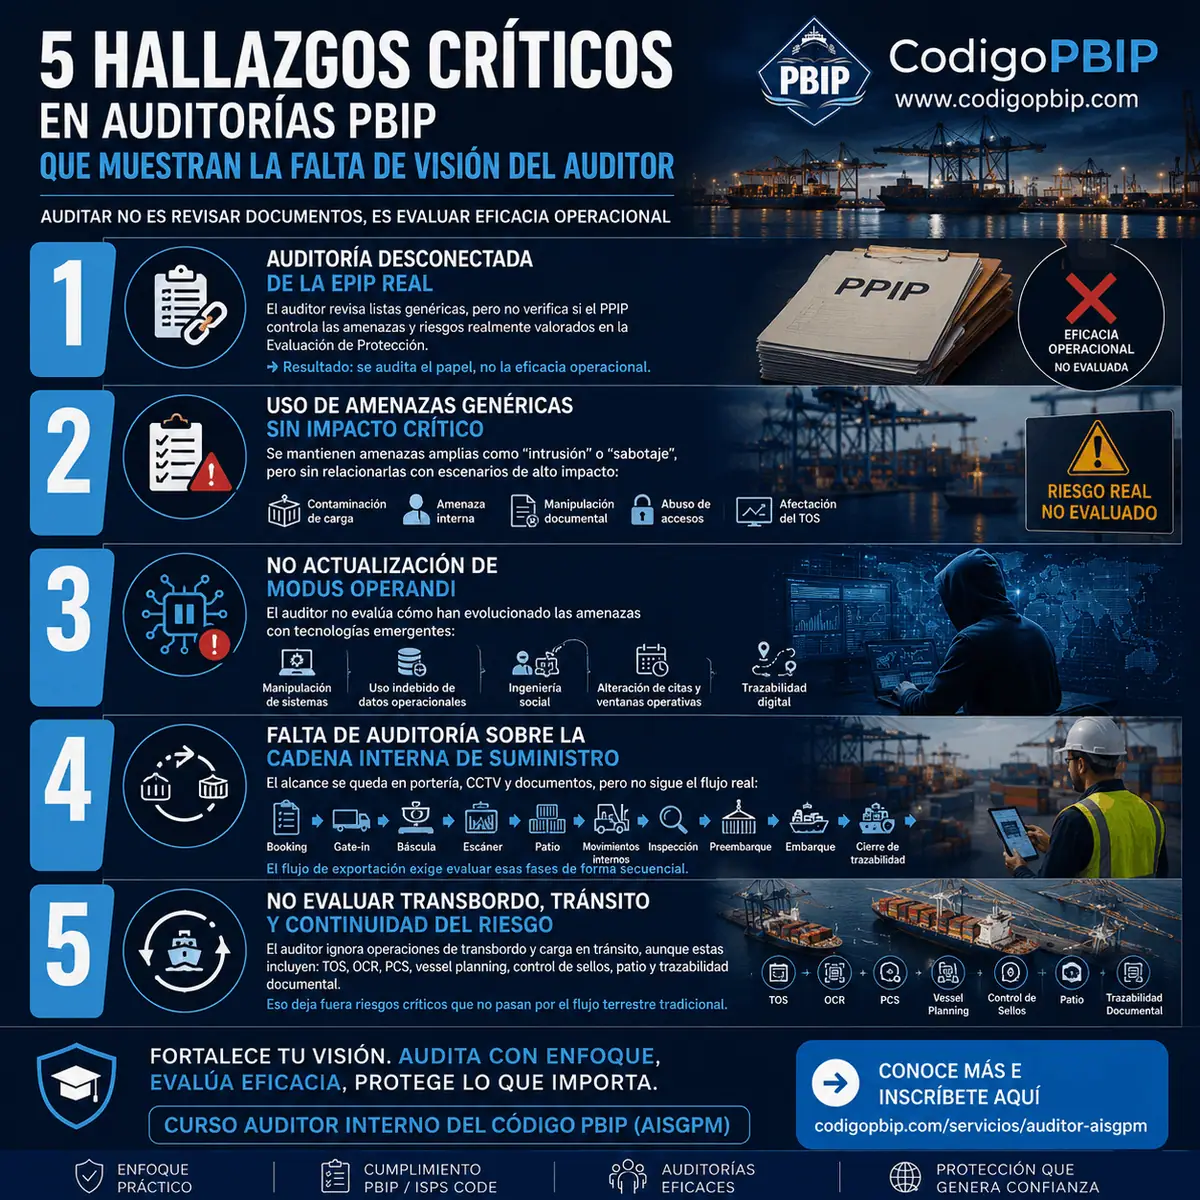
5 hallazgos críticos en auditorías PBIP
1. Auditoría desconectada de la EPIP real
El auditor revisa listas genéricas, procedimientos y evidencias documentales, pero no verifica si el PPIP controla las amenazas y riesgos realmente valorados en la Evaluación de Protección.
Resultado: se audita el papel, no la eficacia operacional.2. Uso de amenazas genéricas sin impacto crítico
Se mantienen amenazas amplias como “intrusión”, “robo” o “sabotaje”, pero sin relacionarlas con escenarios críticos: contaminación de carga, amenaza interna, manipulación documental, abuso de accesos o afectación del TOS.
3. No actualización de modus operandi
El auditor no evalúa cómo han evolucionado las amenazas mediante tecnologías emergentes, ingeniería social, manipulación de sistemas, alteración de citas, uso indebido de datos operacionales o fallas de trazabilidad digital.
4. Falta de auditoría sobre la cadena interna de suministro
El alcance de auditoría se queda en portería, CCTV y documentos, pero no sigue el flujo real de la operación: booking, gate-in, báscula, escáner, patio, movimientos internos, inspección, preembarque, embarque y cierre de trazabilidad.
5. No evaluar transbordo, tránsito y continuidad del riesgo
El auditor ignora operaciones de transbordo y carga en tránsito, aunque estas incluyen TOS, OCR, PCS, vessel planning, control de sellos, patio y trazabilidad documental. Esto deja fuera riesgos críticos que no pasan por el flujo terrestre tradicional.
Tabla de análisis: del checklist a la eficacia operacional
| Hallazgo | Debilidad del auditor | Riesgo no evaluado | Enfoque correcto |
|---|---|---|---|
| EPIP desconectada | Audita listas genéricas | Controles no alineados con riesgos reales | Comparar EPIP, PPIP, controles y evidencias operacionales |
| Amenazas genéricas | No prioriza impacto crítico | Falsa sensación de seguridad | Evaluar escenarios específicos de alto impacto |
| Modus operandi desactualizado | No considera tecnologías emergentes | Manipulación digital, citas falsas, ingeniería social | Actualizar amenazas y controles según evolución del riesgo |
| Cadena interna no auditada | Se limita a accesos y documentos | Fallas en patios, movimientos, inspecciones y trazabilidad | Auditar el flujo secuencial completo |
| Transbordo y tránsito ignorados | No evalúa operaciones no terrestres | Riesgos invisibles en TOS, OCR, PCS y vessel planning | Auditar continuidad del riesgo en toda la cadena operativa |
El enfoque correcto de una auditoría PBIP moderna
Pregunta clave: ¿El PPIP controla realmente los riesgos actuales de la operación portuaria?- Verificar si la EPIP identifica amenazas reales y actualizadas.
- Comprobar si el PPIP traduce esos riesgos en medidas concretas.
- Auditar controles físicos, humanos, tecnológicos y documentales.
- Seguir el flujo operativo completo de importación, exportación, tránsito y transbordo.
- Evaluar trazabilidad, registros, alertas, tiempos y puntos de transferencia de custodia.
Artículos satélite recomendados
Para profundizar en los flujos operacionales, riesgos logísticos y auditoría PBIP frente a amenazas actuales, consulte estos artículos relacionados:
1. Flujo secuencial de una operación portuaria de exportación de carga contenerizada
Útil para comprender por qué una auditoría PBIP debe seguir cada fase de la operación: booking, gate-in, escáner, patio, preembarque, embarque y trazabilidad.
2. Operaciones de transbordo y carga en tránsito internacional
Complementa el hallazgo sobre transbordo, tránsito y continuidad del riesgo en operaciones que no pasan por el flujo terrestre tradicional.
3. Gestión de riesgos en las operaciones logísticas portuarias
Refuerza la necesidad de auditar desde un enfoque basado en riesgos, no solo desde cumplimiento documental.
4. Auditoría interna PBIP frente al narcotráfico marítimo
Desarrolla el enfoque de eficacia real del PPIP frente a amenazas críticas como contaminación de carga, amenaza interna y manipulación documental.
Preguntas frecuentesb - FAQ
¿Qué es una auditoría PBIP efectiva?
Es aquella que no solo verifica documentos, sino que evalúa si las medidas del PPIP son eficaces frente a las amenazas y riesgos identificados en la EPIP.
¿Cuál es el error más común en una auditoría PBIP?
Concentrarse en listas de chequeo genéricas y no verificar la eficacia real de los controles frente a riesgos actuales de la operación portuaria.
¿Por qué debe revisarse el flujo secuencial de la operación portuaria?
Porque muchos riesgos se materializan dentro de la operación: ingreso, escáner, patio, movimientos internos, inspección, preembarque, embarque, transbordo o cierre documental.
¿La auditoría debe evaluar el TOS y la trazabilidad digital?
Sí. En operaciones portuarias modernas, el TOS, OCR, PCS, registros digitales y sistemas de trazabilidad son controles críticos para la protección marítima.
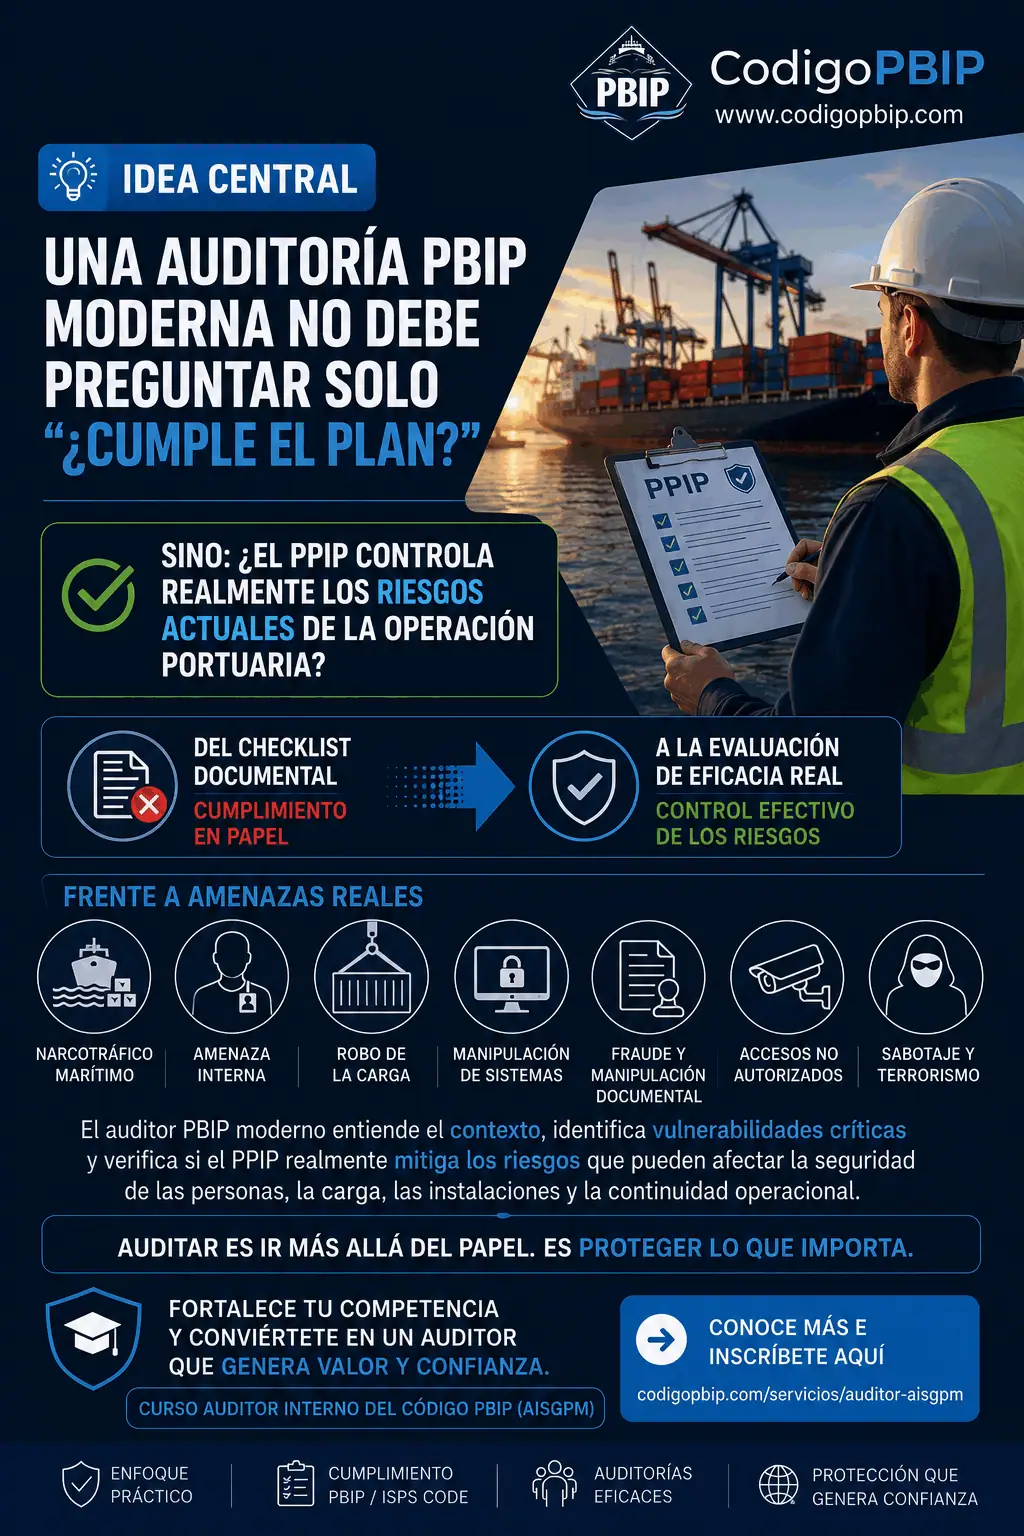
Curso Auditor Interno del Código PBIP (AISGPM)
Desarrolle competencias para auditar el Sistema de Gestión de la Protección Marítima con enfoque práctico, operacional y basado en riesgos.
👉 Conozca el curso e inscríbase aquíSigue leyendo